
وطنفتح مكتب التحقيقات الفيدرالي الأمريكي «FBI» تحقيقاً في اختراق إلكتروني استهدف قاعدة بيانات جنائية وطنية تُعد من أهم أنظمة تبادل المعلومات بين أجهزة إنفاذ القانون في الولايات المتحدة، وسط مخاوف من أن تتجاوز تداعيات الحادث تسريب البيانات الحساسة إلى احتمال التلاعب بالسجلات التي تعتمد عليها الشرطة في تحديد المطلوبين والتحقق من أوامر القبض.
وقالت شبكة «CNN» إن الاختراق طال مركز معلومات الجريمة الوطني «NCIC»، وهو نظام تستخدمه الأجهزة الأمنية الفيدرالية والولائية والمحلية للوصول إلى بيانات جنائية، تشمل معلومات عن الهاربين والمشتبه بهم وأوامر التوقيف والسجلات الة بالتحقيقات.
وبحسب موقع «ميدل إيست آي»، نقلاً عن «CNN»، اكتُشف التسلل خلال الأيام الأخيرة، في وقت تشهد فيه الولايات المتحدة سلسلة اضطرابات تقنية طالت مؤسسات وقطاعات حيوية، من بينها الطيران والبنوك وشبكات الاتصالات الداخلية التابعة لأجهزة أمنية.
وتكمن خطورة الاختراق في طبيعة قاعدة البيانات، التي وصفها مكتب التحقيقات الفيدرالي بأنها نظام مركزي لإنفاذ القانون، إذ تعتمد عليها أجهزة الشرطة في مختلف أنحاء البلاد للحصول على معلومات جنائية حساسة بسرعة خلال العمليات الميدانية. لكن المخاوف لا تتعلق فقط بإمكانية سرقة هذه المعلومات، بل أيضاً باحتمال تغيير محتواها أو العبث بدقتها.
مخاوف من التلاعب بأوامر القبض وسجلات المطلوبين
وقال مسؤول سابق في مكتب التحقيقات الفيدرالي، قاد تحقيقات ضد مجموعات إجرامية إلكترونية، لشبكة «CNN»، إن عناصر الشرطة يعتمدون على قاعدة البيانات للتعرف على الهاربين، والتحقق من أوامر القبض المفتوحة، والوصول إلى المعلومات المتعلقة بالمشتبه بهم.
وأوضح أن الخطر الأكبر لا يكمن بالضرورة في قدرة المهاجمين على الاطلاع على البيانات، بل في احتمال التأثير على صحتها، بما قد يؤدي إلى نتائج خطيرة خلال عمليات إنفاذ القانون.
فأي تعديل غير مصرح به في السجلات قد يسمح بإخفاء بيانات مطلوبين من عمليات البحث الأمنية، أو إدراج معلومات مغلوطة تؤثر على قرارات التوقيف والتحقيق، وهو ما يجعل اختراق قاعدة «NCIC» أكثر حساسية من حوادث تسريب البيانات التقليدية، وفق التقرير.
وتثير هذه المخاوف احتمال أن تتحول قاعدة البيانات، التي يفترض أن توفر معلومات موثوقة وفورية للأجهزة الأمنية، إلى مصدر للمعلومات المضللة إذا تمكن المهاجمون من تغيير سجلاتها دون اكتشاف ذلك.
اختراق يأتي وسط تحذيرات أمريكية من التهديدات السيبرانية
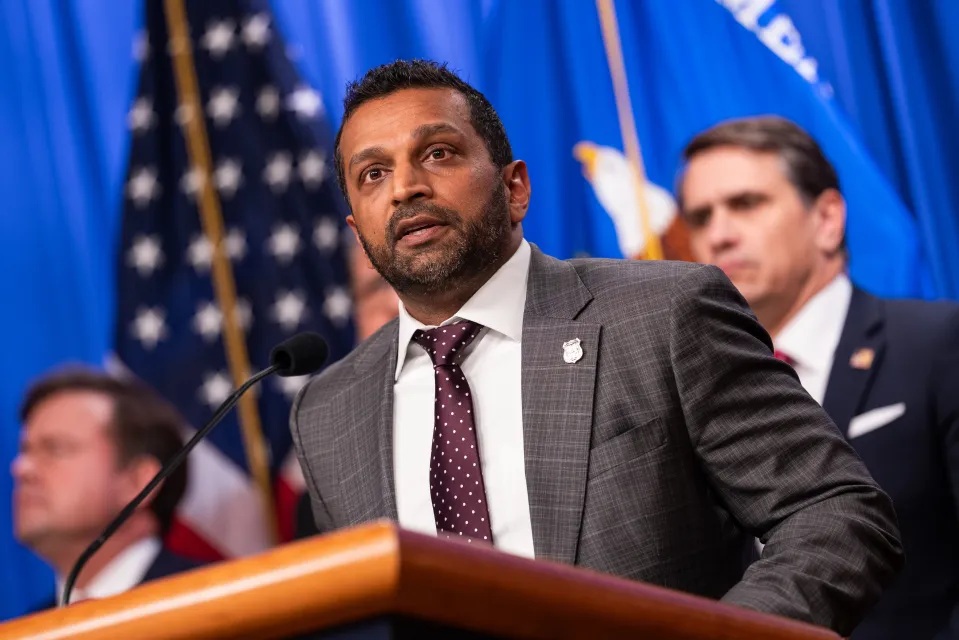
وجاء الكشف عن الاختراق بينما كان مدير مكتب التحقيقات الفيدرالي كاش باتيل يتحدث، الخميس، عبر قناة «فوكس نيوز»، عن جهود المكتب في مجال الأمن السيبراني، بعدما كانت السلطات قد علمت بالحادث بالفعل.
وركز باتيل خلال ظهوره على مبادرة «درع الشتاء» التي أطلقها المكتب في فبراير لتعزيز الدفاعات الرقمية لدى الشركات والمؤسسات، قائلاً إن الإدارات الأمريكية السابقة كان بإمكانها تنفيذ تحديثات مماثلة لكنها لم تفعل، مضيفاً: «نحن نسبق المنحنى ونعوض الوقت الضائع».
وكان مكتب التحقيقات الفيدرالي قد أطلق عملية «درع الشتاء» في فبراير الماضي، بهدف مساعدة مؤسسات القطاع الخاص على تعزيز أنظمة تكنولوجيا المعلومات والتكنولوجيا التشغيلية، وحماية البيانات الحساسة من الهجمات الإلكترونية المتقدمة.
أعطال واسعة تضرب الطيران والبنوك وشركات التكنولوجيا
وتزامن اختراق قاعدة بيانات «NCIC» مع أسبوع شهد اضطرابات تقنية متعددة في الولايات المتحدة، أثارت تساؤلات بشأن مدى قدرة البنية الرقمية على الصمود أمام الهجمات والأعطال المتزامنة. ففي 13 نوفمبر، أصدرت إدارة الطيران الفيدرالية الأمريكية «FAA» قراراً بوقف الرحلات الجوية على مستوى البلاد، عقب خلل تقني أصاب شبكة اتصالات مراقبة الحركة الجوية، وأدى إلى إبقاء الطائرات على الأرض لساعات.
وذكرت وكالة «رويترز» أن العطل أثر على أكثر من 18 ألف رحلة، فيما أوضحت إدارة الطيران الفيدرالية أن المشكلة بدأت بعد تعرض نظام الاتصالات القديم لديها لعدم الاستقرار، إثر تلقيه حجماً غير معتاد من البيانات عبر الشبكة. كما شهدت خدمات شركة «مايكروسوفت» انقطاعاً واسعاً أثر على تطبيقات «Outlook» و«Teams» ومساعدها الذكي «Copilot»، ما تسبب في تعطيل أعمال شركات وبنوك ومستشفيات ومحاكم وشركات طيران ووكالات حكومية في عدد من الدول.
وأفادت تقارير رصد الأعطال بأن موقع «Downdetector» تلقى بلاغات من مستخدمين في أكثر من 70 دولة ومنطقة، في مؤشر على اتساع نطاق الاضطراب وتأثيره على المؤسسات التي تعتمد على الخدمات السحابية في إدارة أعمالها.
بنوك أمريكية ووكالة الأمن القومي تواجه اضطرابات تقنية
وفي 16 نوفمبر، أبلغ عملاء عدد من البنوك الأمريكية الكبرى عن صعوبات في الوصول إلى الخدمات المصرفية عبر الإنترنت، من بينها «جي بي مورغان تشيس» و«بنك أوف أميركا» و«ويلز فارغو» و«يو إس بنك». وفي اليوم التالي، تعرضت شبكة الاتصالات الداخلية السرية التابعة لوكالة الأمن القومي الأمريكية، المعروفة باسم «NSANet»، لعطل تقني، ما أضاف إلى سلسلة الاضطرابات التي شهدتها الأنظمة الرقمية الأمريكية خلال الأيام الماضية.
وتسلط هذه الوقائع المتزامنة الضوء على حجم الضغوط التي تواجه البنية التكنولوجية الأمريكية، خصوصاً مع تزايد الاعتماد على الأنظمة الرقمية في قطاعات حساسة، مثل الأمن والطيران والمصارف، وتداخل الأعطال التقنية مع التهديدات السيبرانية المحتملة.
هل يمكن أن يتحول الاختراق إلى تهديد للأمن الداخلي الأمريكي؟
لا يزال التحقيق في اختراق قاعدة بيانات مكتب التحقيقات الفيدرالي جارياً، ولم تتضح بعد طبيعة الهجوم أو الجهة المسؤولة عنه، ولا ما إذا كان المهاجمون تمكنوا من تعديل السجلات الجنائية أو اقتصر وصولهم على البيانات. لكن الحادثة أعادت فتح ملف أمن قواعد البيانات الحكومية، ومدى قدرة السلطات على ضمان دقة المعلومات التي تعتمد عليها أجهزة إنفاذ القانون في قراراتها اليومية.
وفي حال ثبوت إمكانية التلاعب بسجلات المطلوبين أو أوامر القبض، فإن التداعيات قد تتجاوز سرية البيانات إلى سلامة العمليات الأمنية، ومصداقية المعلومات المتداولة بين الأجهزة، وحتى حماية الأفراد من قرارات قد تُتخذ استناداً إلى سجلات غير صحيحة.
وبينما تتواصل التحقيقات، تبرز قاعدة «NCIC» بوصفها مثالاً على المخاطر التي تواجه الأنظمة الأمنية الرقمية، حين لا يصبح الوصول إلى المعلومات هو التهديد الوحيد، بل احتمال تغيير الحقيقة التي تعتمد عليها السلطات في تنفيذ القانون.
اقرأ المزيد
اختراق مشتبه به داخل الأمن التركي.. 7 عناصر شرطة في قضية تجسس على فلسطينيين لصالح الموساد
اختراق يهز «بينانس».. تحويلات بـ6.3 مليارات دولار خلال 20 دقيقة تفتح أسئلة أمنية خطيرة
أسبوع أسود في أمريكا.. أعطال تضرب التكنولوجيا والطيران والبنوك وتثير مخاوف من شلل رقمي